ผลสำรวจ Kaspersky พบ Gen Z เอเชียแปซิฟิก 90% เคยเผชิญเหตุไซเบอร์ในรอบปี ขณะที่ Gen Z ไทย 65% มั่นใจใช้ดิจิทัล แต่ 23% ระบุว่ารู้วิธีป้องกันภัยระดับสูง แม้ว่าคนรุ่น Gen Z ทั้งในระดับโลกและในภูมิภาคเอเชียแปซิฟิกจะใช้เวลาบนโลกออนไลน์และมั่นใจในการใช้งานโลกดิจิทัลมากกว่าคนรุ่นอื่น แต่ผลวิจัยใหม่จากศูนย์วิจัยตลาดภายในของ แคสเปอร์สกี้สำรวจกลุ่มตัวอย่าง 7,200…
ภัยไซเบอร์
News Updates

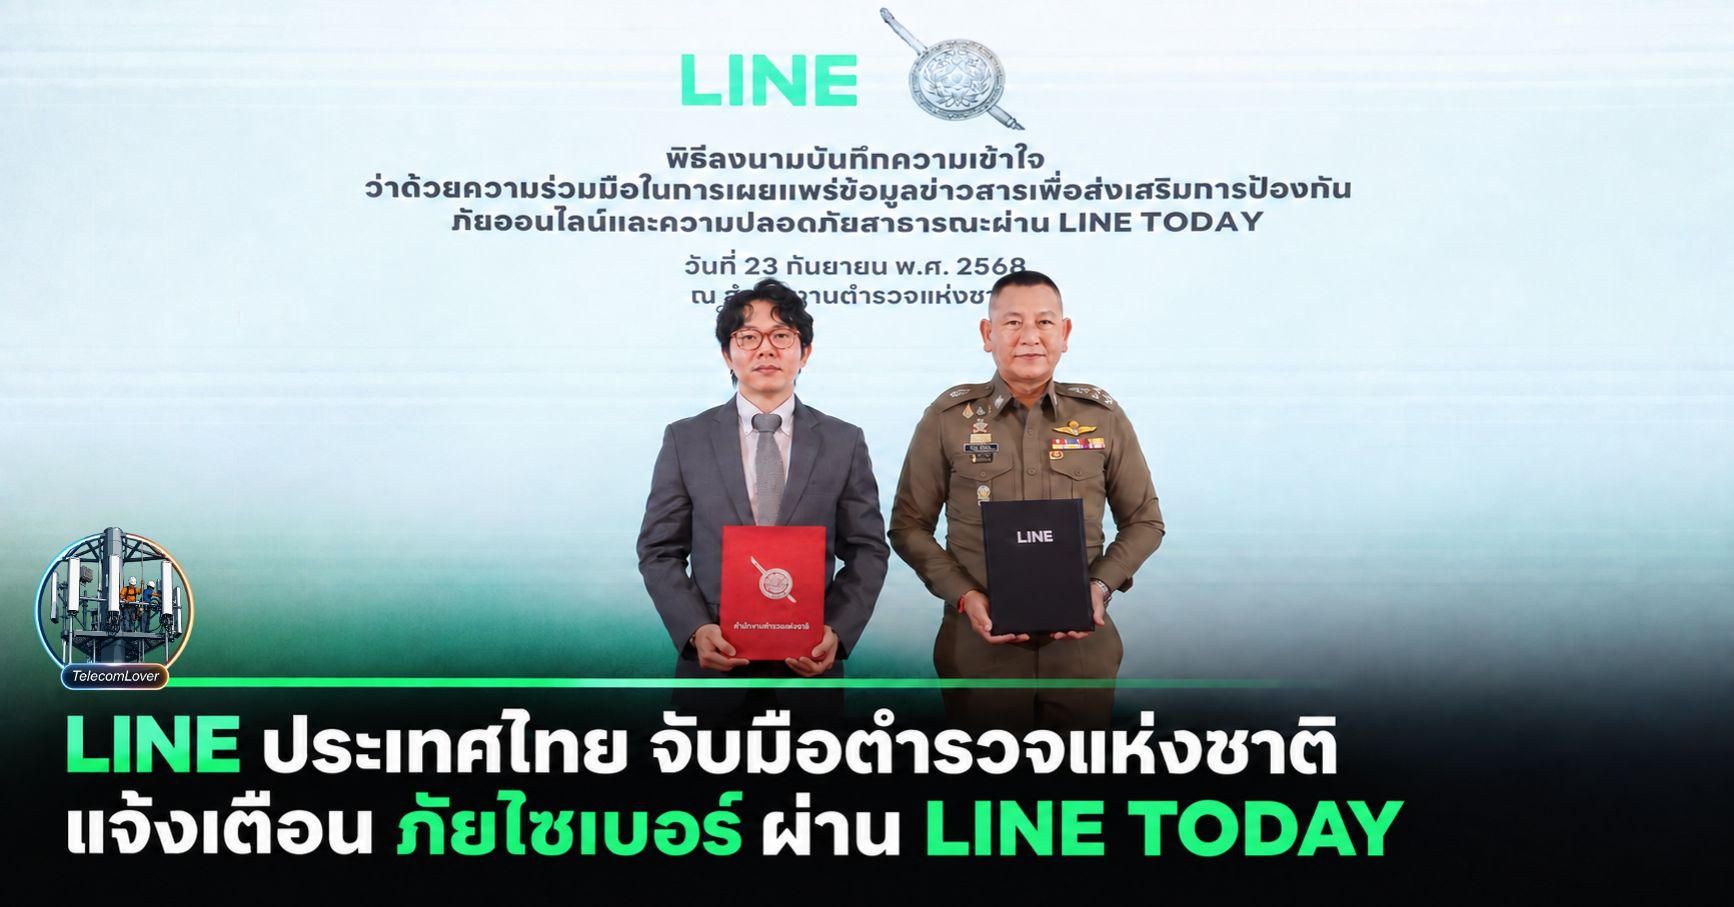
LINE ประเทศไทย จับมือตำรวจแห่งชาติ แจ้งเตือนภัยไซเบอร์ผ่าน LINE TODAY
LINE ประเทศไทยร่วมกับสำนักงานตำรวจแห่งชาติ เผยแพร่ข้อมูลป้องกันอาชญากรรมออนไลน์ ภัยไซเบอร์ และความปลอดภัยสาธารณะผ่าน LINE TODAY เริ่ม 23 กันยายน 2569 บริษัท ไลน์ คอมพานี (ประเทศไทย) จำกัด ร่วมลงนามบันทึกความเข้าใจกับสำนักงานตำรวจแห่งชาติ เพื่อเผยแพร่ข้อมูลข่าวสารด้านการป้องกันภัยออนไลน์และความปลอดภัยสาธารณะผ่านแพลตฟอร์ม LINE TODAY โดย มีนายนรสิทธิ์ สิทธิเวชวิจิตร ประธานเจ้าหน้าที่บริหาร…
News Updates
Kaspersky เผยไทยเจอโมบายมัลแวร์ถี่สุดในอาเซียน เพิ่มจาก 3.0 เป็น 11.9 ครั้งต่อผู้ใช้
Kaspersky พบการตรวจจับโมบายมัลแวร์ในเอเชียแปซิฟิกเพิ่ม 49% ต่อผู้ใช้ ขณะที่ไทยสูงสุดในอาเซียน จาก 3.0 เป็น 11.9 ครั้งต่อคน รายงานข้อมูลล่าสุดจากแคสเปอร์สกี้ (Kaspersky) ระบุว่า การโจมตีทางไซเบอร์บนอุปกรณ์โมบายในภูมิภาคเอเชียแปซิฟิก เริ่มมีความกระจุกตัวมากขึ้น โดยอาชญากรไซเบอร์มุ่งเป้าไปที่กลุ่มผู้ใช้งานขนาดเล็กลง แต่เน้นโจมตีผู้ใช้แต่ละรายอย่างต่อเนื่องและเจาะจงยิ่งขึ้น นอกจากนี้ อาชญากรไซเบอร์ยังปรับเปลี่ยนรูปแบบการโจมตีให้เข้ากับพฤติกรรมของผู้ใช้ในท้องถิ่น บริการดิจิทัลยอดนิยม และสอดรับกับเศรษฐกิจยุคใหม่ที่เน้นการใช้งานบนมือถือเป็นหลัก (Mobile-First) จากข้อมูลของตลาด 8…
News Updates
Fortinet แนะผสาน MFA กับ Zero Trust ปิดทางโจมตีบัญชีผู้ใช้ยุคใหม่
Fortinet แนะองค์กรไทยยกระดับระบบยืนยันตัวตนสู่ MFA เต็มรูปแบบ ป้องกันภัย Credential Stuffing ผสาน Zero Trust และ AI ปิดช่องโหว่ข้อมูลรั่วไหล การขยายตัวของบริการดิจิทัล ระบบคลาวด์และการเชื่อมโยงข้อมูลระหว่างหน่วยงานช่วยให้ภาครัฐและเอกชนบริการประชาชนและลูกค้าได้รวดเร็วขึ้น แต่ในขณะเดียวกันก็เพิ่มช่องทางให้ผู้ไม่หวังดีแอบอ้างเข้าถึงระบบ โดยเฉพาะอย่างยิ่งองค์กรที่ยังพึ่งพาเพียง “ชื่อผู้ใช้และรหัสผ่าน” เป็นหลัก กรณีข้อมูลรั่วไหลของหน่วยงานต่างๆ สะท้อนบทเรียนสำคัญว่า การรักษาความปลอดภัยไซเบอร์ต้องไม่มุ่งเน้นเพียงการป้องกันการเจาะระบบจากภายนอกเท่านั้น แต่ต้องให้ความสำคัญกับการตรวจสอบว่าผู้ที่กำลังล็อกอินคือเจ้าของบัญชีตัวจริงหรือไม่ โดยเหตุการณ์ข้อมูลรั่วไหลส่วนใหญ่ไม่ได้เกิดจากการโจมตีด้วยเทคนิคซับซ้อน…