ทีมวิจัยและวิเคราะห์ระดับโลก หรือทีม GReAT ของแคสเปอร์สกี้ (Kaspersky) ได้เปิดเผยข้อมูลแคมเปญลาซารัส (Lazarus) ใหม่ที่ซับซ้อนซึ่งผสมผสานการโจมตีแบบ Watering Hole เข้ากับการใช้ประโยชน์จากช่องโหว่ในซอฟต์แวร์ของบุคคลที่สามเพื่อโจมตีเป้าหมายองค์กรในเกาหลีใต้ ในระหว่างการวิจัย ผู้เชี่ยวชาญของแคสเปอร์สกี้ได้ค้นพบช่องโหว่แบบ Zero-day ในซอฟต์แวร์ Innorix Agent ของเกาหลีใต้ที่ใช้กันอย่างแพร่หลาย ซึ่งได้รับการแก้ไขแล้วอย่างรวดเร็ว ผลการค้นพบที่เปิดเผยในงาน GITEX Asia นี้ เน้นย้ำถึงวิธีการที่…
kaspersky
News Updates

USB ยังน่ากลัว! Kaspersky เตือนภัย “มัลแวร์ออฟไลน์” พุ่ง 49 ล้านครั้งใน SEA ปี 2024
แคสเปอร์สกี้ชี้ องค์กรธุรกิจต่าง ๆ ให้ความสำคัญกับการรักษาความปลอดภัยเครือข่ายออนไลน์มากขึ้น การโจมตีผ่านวิธีการ ‘ออฟไลน์’ จึงได้รับความนิยมมากขึ้น ถึงจะเป็นภัยคุกคามที่ไม่ค่อยเป็นที่รู้จักแต่ก็อันตรายไม่แพ้กัน ในปี 2024 แคสเปอร์สกี้ (Kaspersky) ตรวจพบและป้องกันการโจมตีด้วยมัลแวร์บนอุปกรณ์ (on-device malware) มีเป้าหมายเป็นองค์กรธุรกิจในภูมิภาคเอเชียตะวันออกเฉียงใต้ (SEA) ได้เกือบ 50 ล้านครั้ง ตัวเลขที่น่าตกใจนี้เน้นย้ำถึงความจำเป็นเร่งด่วนที่องค์กรต่าง ๆ จะต้องเสริมความแข็งแกร่งให้กับการป้องกันการโจมตีจากไดรฟ์ยูเอสบีและอุปกรณ์แบบถอดออกได้ ภัยคุกคามบนอุปกรณ์แพร่กระจายโดยวิธีออฟไลน์ผ่านการใช้อุปกรณ์ทางกายภาพ…

News Updates
Kaspersky ชี้ 39% ขององค์กร OT กังวลไซเบอร์ขวางแผนดิจิทัล
ผลการวิจัยของแคสเปอร์สกี้ระบุว่า ความกังวลด้านความปลอดภัยไซเบอร์กลายเป็นปัจจัยที่ถูกกล่าวถึงบ่อยที่สุดซึ่งส่งผลกระทบเชิงลบต่อการนำเทคโนโลยีดิจิทัลมาใช้ในการตั้งค่า OT โดยส่งผลกระทบต่อผู้ตอบแบบสอบถามทั่วโลกถึง 39.3% ผลการวิจัยโดยแคสเปอร์สกี้ (Kaspersky) และวีดีซีรีเซิร์ช (VDC Research) เปิดเผยในงาน GITEX Asia 2025 ถึงความท้าทายหลักๆ ขององค์กรอุตสาหกรรม ได้แก่ มาตรการรักษาความปลอดภัยที่ไม่เพียงพอ ทรัพยากรที่จัดสรรให้กับความปลอดภัยไซเบอร์ของ OT ไม่เพียงพอ ความท้าทายที่เกี่ยวข้องกับการปฏิบัติตามกฎระเบียบ และความซับซ้อนของการบูรณาการ IT/OT …
News Updates
Kaspersky ชี้เทรนด์โจมตีไซเบอร์ลากยาว เสี่ยงข้อมูลรั่ว-ธุรกิจสะดุด
รายงานแคสเปอร์สกี้ล่าสุด การโจมตีไซเบอร์ที่นานเกินหนึ่งเดือน – เข้ารหัส ปล่อยข้อมูลรั่วไหล – เพิ่มขึ้น 35.2% รายงานการวิเคราะห์การตอบสนองเหตุการณ์ล่าสุดของแคสเปอร์สกี้ ระบุว่าการโจมตีทางไซเบอร์ที่กินระยะเวลานานเกินกว่าหนึ่งเดือนคิดเป็น 35.2% ของการโจมตีทั้งหมดในปี 2024 รายงานการวิเคราะห์การตอบสนองเหตุการณ์นี้นำเสนอการวิเคราะห์โดยละเอียดเกี่ยวกับการโจมตีทางไซเบอร์ที่แคสเปอร์สกี้ดำเนินการตรวจสอบในปี 2024 โดยนำข้อมูลจากองค์กรธุรกิจที่ต้องการความช่วยเหลือเมื่อเกิดเหตุการณ์ที่เกี่ยวข้องกับความปลอดภัยไซเบอร์ และระบุแนวโน้มใหม่ของภัยคุกคามในอุตสาหกรรมและภูมิภาคต่างๆ รายงานนี้เป็นแหล่งข้อมูลอันมีค่าสำหรับองค์กรธุรกิจต่างๆ ที่ต้องการปรับปรุงการดำเนินการด้านความปลอดภัยและเตรียมพร้อมสำหรับเหตุการณ์ในอนาคตอย่างมีประสิทธิภาพ รายงานล่าสุดระบุว่าระยะเวลาเฉลี่ยของการโจมตีทางไซเบอร์ที่กินเวลานาน ซึ่งวัดเป็นจำนวนวันเฉลี่ยอยู่ที่ 253 วัน ซึ่งในการตอบสนองต่อเหตุการณ์เหล่านี้…
News Updates
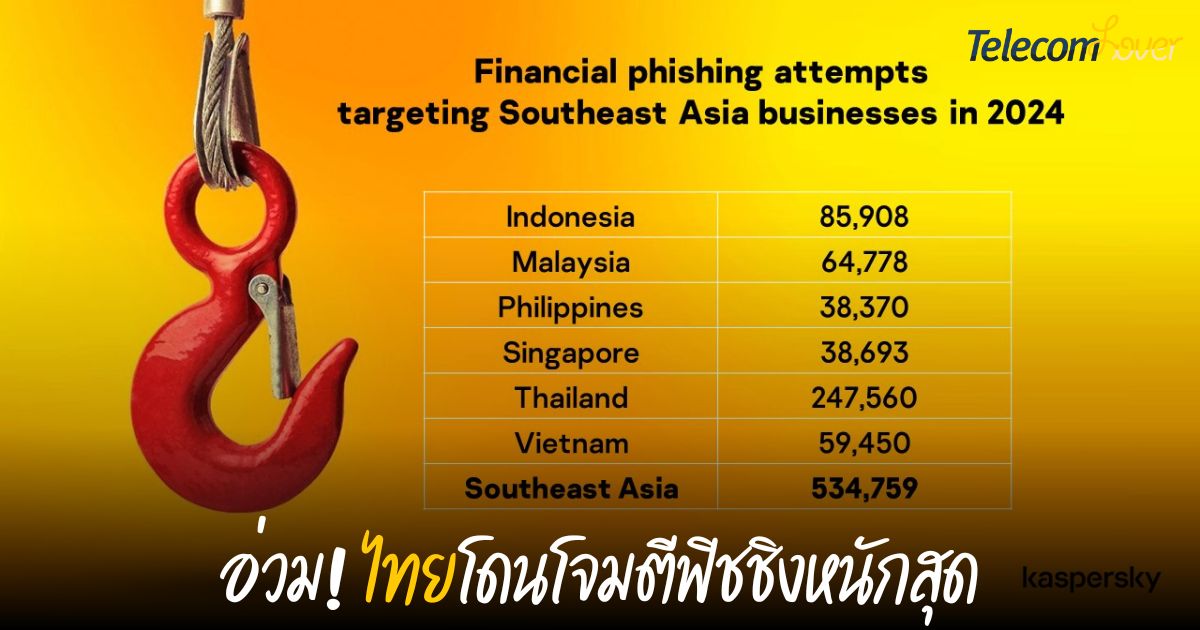
ธุรกิจไทยระวัง! ไทยโดนโจมตีฟิชชิงหนักสุดในอาเซียน – เสี่ยงข้อมูลรั่วไหลมหาศาล
ฟิชชิงการเงินพุ่ง: แคสเปอร์สกี้เผย ธุรกิจไทยถูกโจมตีด้วยฟิชชิงสูงสุดในอาเซียนมากกว่า 2.4 แสนครั้งในปี 2024 ธุรกิจต่างๆ ในเอเชียตะวันออกเฉียงใต้ถูกโจมตีด้วยฟิชชิงมากกว่า 500,000 ครั้ง แคสเปอร์สกี้ บริษัทระดับโลกด้านความปลอดภัยทางไซเบอร์และความเป็นส่วนตัวทางดิจิทัล เปิดเผยว่าอาชญากรไซเบอร์ใช้ลิงก์ฟิชชิงทางการเงินเพื่อแทรกซึมธุรกิจต่างๆ ในภูมิภาคเอเชียตะวันออกเฉียงใต้ ในปี 2024 โซลูชันทางธุรกิจของแคสเปอร์สกี้สามารถบล็อกความพยายามเปิดลิงก์ฟิชชิงทางการเงินบนอุปกรณ์ของธุรกิจในภูมิภาคได้มากถึง 534,759 ครั้ง ซึ่งมีเป้าหมายเป็นองค์กรธุรกิจต่างๆ ตั้งแต่ธุรกิจขนาดเล็กไปจนถึงองค์กรขนาดใหญ่ ตัวเลขนี้คือการที่ผู้ใช้คลิกลิงก์ฟิชชิงผ่านแพลตฟอร์มต่างๆ เช่น อีเมล…

News Updates
Kaspersky เผย มัลแวร์ขโมยข้อมูลบัตรธนาคาร/บัตรเครดิต ปล่อยรั่วไหล 2.3 ล้านใบ
แคสเปอร์สกี้เผย มัลแวร์ขโมยข้อมูลบัตรธนาคาร/บัตรเครดิต ปล่อยรั่วไหล 2.3 ล้านใบ รายงาน Kaspersky Digital Footprint Intelligence เปิดเผยการประมาณการว่าตั้งแต่ปี 2023-2024 มีบัตรธนาคาร 2.3 ล้านใบรั่วไหลบนเว็บมืด โดยอิงจากการวิเคราะห์ไฟล์บันทึกมัลแวร์ขโมยข้อมูล (data-stealing malware) โดยเฉลี่ยแล้ว การติดมัลแวร์ Infostealer ทุกๆ 14 ครั้งจะทำให้ข้อมูลบัตรเครดิตถูกขโมย…