
True Digital Cybersecurity ชี้องค์กรไทยถูกโจมตีไซเบอร์พุ่งสัปดาห์ละ 3,200 ครั้ง สูงกว่าค่าเฉลี่ยโลก 164% ชู Agentic AI ยกระดับ SOC เสริม Cyber Resilience รับมือ
ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ เตือนองค์กรไทยรับมือภัยไซเบอร์ ที่มีรูปแบบการโจมตีซับซ้อนมากขึ้นและพฤติกรรมแฮกเกอร์ที่เปลี่ยนไป หลังพบรูปแบบการโจมตีที่แม้ระบบรักษาความปลอดภัยจะสกัดกั้นบางส่วนได้ แต่แฮกเกอร์ยังปรับเปลี่ยนวิธีการและพยายามเข้าถึงระบบสำคัญผ่านบัญชีผู้ใช้งานจริงและช่องทางเชื่อมต่อที่องค์กรไว้วางใจ เสี่ยงลุกลามไปถึงระบบเซิร์ฟเวอร์หลักและระบบสำรองข้อมูลจนธุรกิจหยุดชะงัก พร้อมชี้ว่าภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงการขโมยข้อมูลเรียกค่าไถ่ แต่ขยายสู่ระบบควบคุมการปฏิบัติงานทางกายภาพ ทั้งการควบคุมเครื่องจักรและโครงสร้างพื้นฐานสำคัญ ซึ่งอาจกระทบความปลอดภัยของประชาชน แนะองค์กรเร่งปรับแนวทางรับมือสู่ Cyber Resilience แม้ไม่สามารถป้องกันการโจมตีได้ทุกรูปแบบ แต่ต้องสามารถมองเห็น-ตรวจจับเร็ว-ตอบสนองทัน-กู้คืนได้จริง เพื่อให้กลับมาดำเนินธุรกิจได้เร็วที่สุด ควบคู่การใช้ AI ยกระดับการตรวจจับและตอบสนองภัยคุกคาม
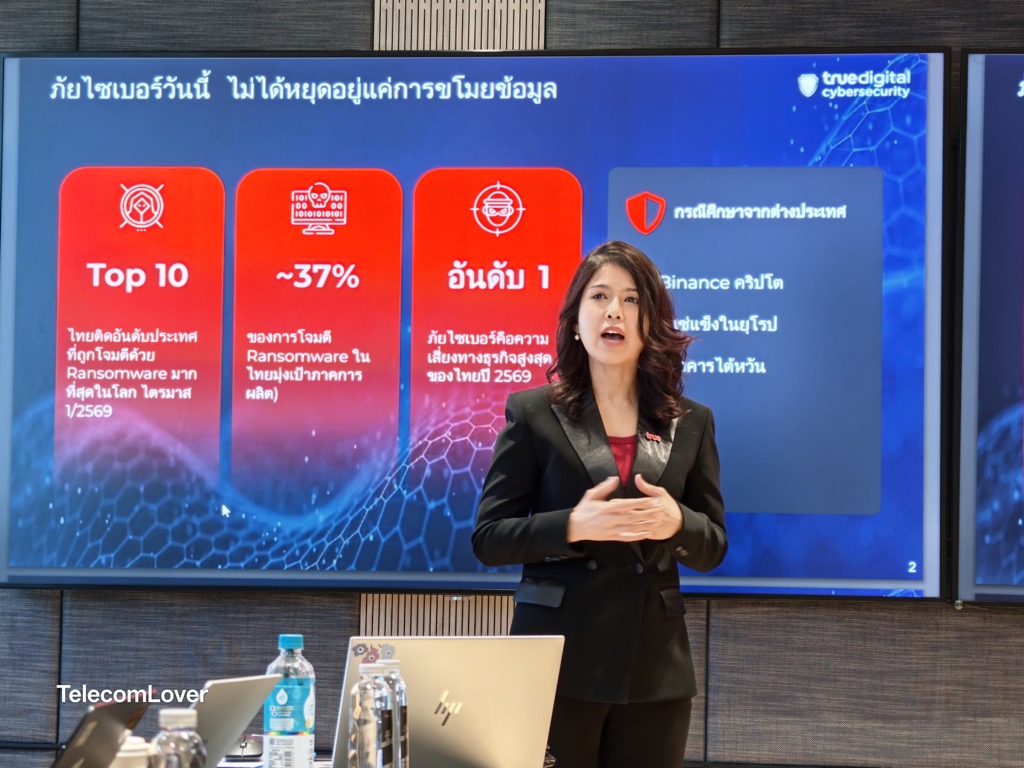
คุณฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ กล่าวว่า “ประเทศไทยกำลังเผชิญความเสี่ยงจากภัยไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่อง โดยองค์กรไทยถูกโจมตีทางไซเบอร์เฉลี่ยกว่า 3,200 ครั้ง ต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกราว 164% และในไตรมาสแรกของปี 2569 ประเทศไทยยังติดกลุ่ม 10 ประเทศที่ถูกโจมตีด้วย Ransomware มากที่สุดในโลก สะท้อนว่าภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงการโจรกรรมข้อมูล แต่อาจทำให้ธุรกิจหยุดชะงักและส่งผลกระทบต่อชีวิตประจำวันของประชาชน โดยเฉพาะภาคการผลิตซึ่งมีสัดส่วนประมาณ 37% ของเป้าหมายการโจมตีด้วย Ransomware ในไทย รวมถึงโครงสร้างพื้นฐานสำคัญอย่างพลังงาน สาธารณสุข และการเงิน ตลอดจนธุรกิจ SME ที่อาจถูกใช้เป็นช่องทางโจมตีองค์กรขนาดใหญ่ สถานการณ์ดังกล่าว ทำให้องค์กรไทยจำเป็นต้องยกระดับการรับมือภัยไซเบอร์จากการป้องกันเพียงอย่างเดียว สู่การเฝ้าระวัง ตรวจจับ และตอบสนองภัยคุกคามอย่างต่อเนื่อง โดยมีศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC : Security Operations Center) เป็นกลไกสำคัญในการตรวจจับและวิเคราะห์ภัยคุกคาม พร้อมนำ Agentic AI มาเพิ่มความรวดเร็วในการตรวจจับภัยคุกคามของศูนย์ SOC ที่ครอบคลุมทั้งระบบ IT, OT และคลาวด์ ควบคู่กับความเชี่ยวชาญของบุคลากร เพื่อให้องค์กรสามารถลดผลกระทบและรักษาความต่อเนื่องทางธุรกิจได้”
สกัดกั้นภัยได้ ไม่เท่ากับปลอดภัย เปิดความเสี่ยงที่องค์กรไทยอาจมองข้าม
รูปแบบการโจมตีทางไซเบอร์ในปัจจุบันสะท้อนว่า แฮกเกอร์อาจอาศัยบัญชีผู้ใช้งานจริง ช่องทางเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ขาดการดูแลด้านความปลอดภัยเป็นทางผ่าน เพื่อเข้าถึงเครือข่ายและระบบสำคัญขององค์กร แม้เครื่องมือรักษาความปลอดภัยจะตรวจจับและสกัดกั้นการโจมตีได้บางส่วน แต่แฮกเกอร์อาจปรับเปลี่ยนวิธีการเพื่อพยายามเข้าถึงเซิร์ฟเวอร์หลัก รวมถึงระบบสำรองข้อมูล ซึ่งหากถูกโจมตีสำเร็จอาจส่งผลให้การดำเนินธุรกิจหยุดชะงักในวงกว้าง องค์กรควรเร่งควบคุมสิทธิ์การเข้าถึงระบบ ใช้การยืนยันตัวตนหลายปัจจัย (MFA) เฝ้าระวังระบบไอที, ระบบควบคุมการปฏิบัติงานทางกายภาพ (OT: Operational Technology) และคลาวด์อย่างต่อเนื่อง พร้อมจัดเตรียมระบบสำรองข้อมูลที่ผ่านการทดสอบกู้คืนจริง ฝึกซ้อมแผนรับมือเหตุการณ์ และให้ความสำคัญกับความเสี่ยงจากคู่ค้าและผู้ให้บริการภายนอกควบคู่กันไป
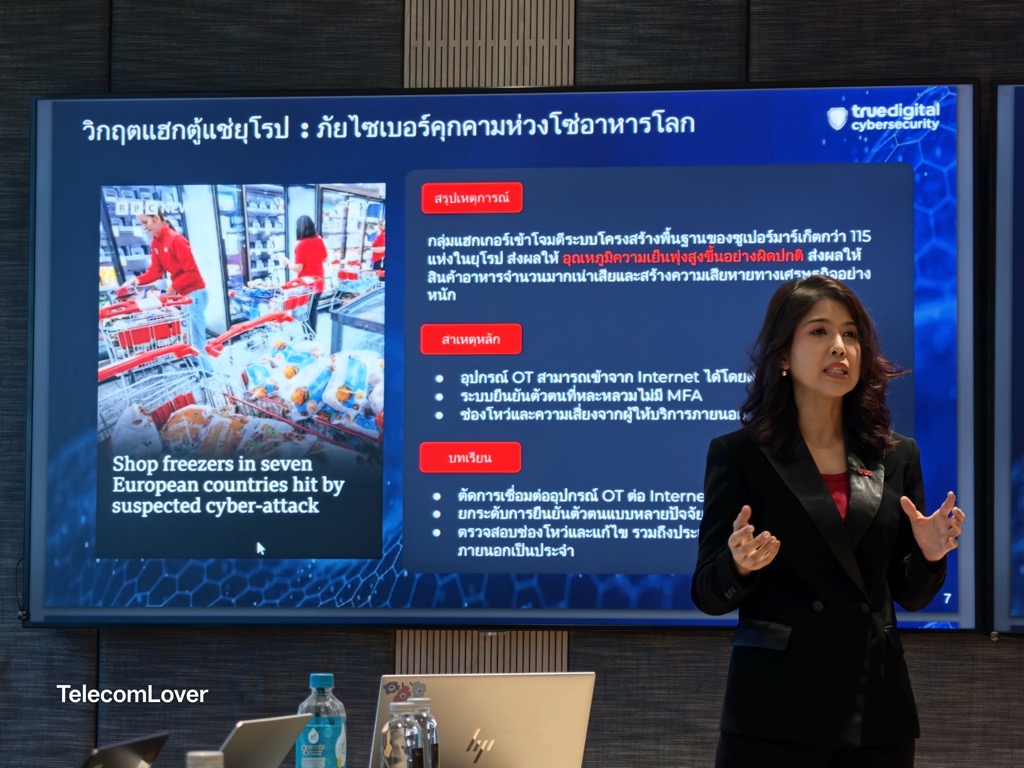
Cyber Resilience ทางรอดองค์กรไทย เมื่อป้องกันอย่างเดียวไม่เพียงพอ
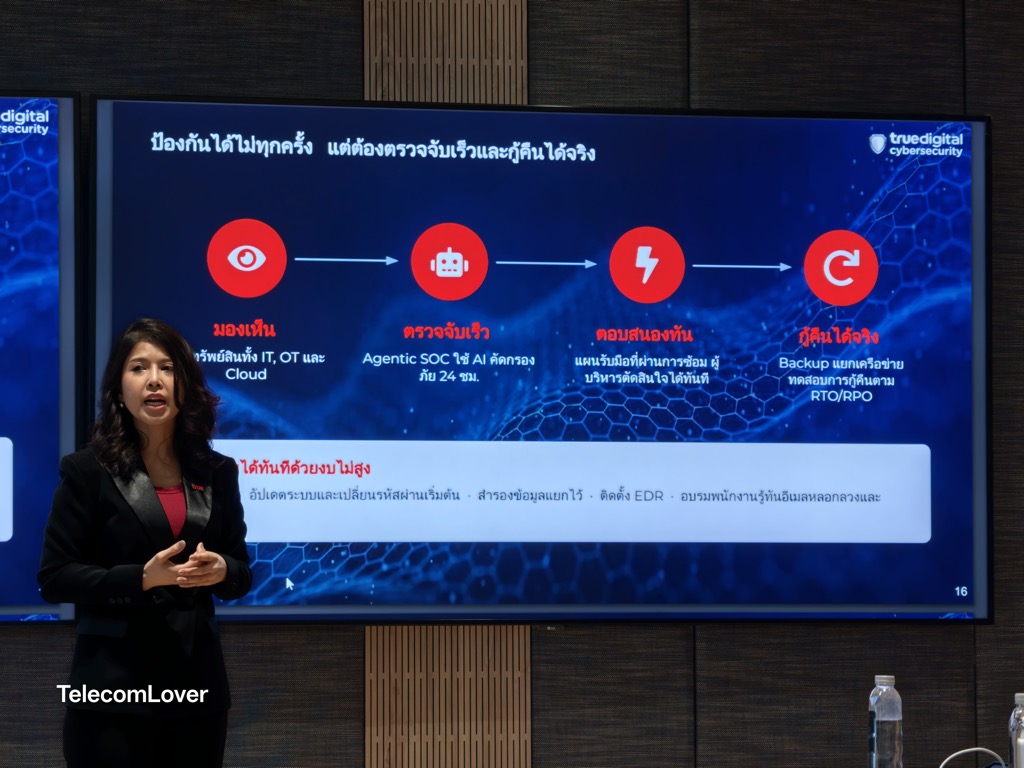
คุณฐิติรัตน์ กล่าวเพิ่มเติมว่า เนื่องจากการโจมตีมีความซับซ้อนมากขึ้น องค์กรไม่สามารถรับประกันได้ว่าจะป้องกันการโจมตีได้ทุกรูปแบบ แต่สามารถลดความเสียหายและเพิ่มโอกาสให้ธุรกิจกลับมาดำเนินงานได้เร็วขึ้น โดยปรับแนวทางการรับมือสู่ Cyber Resilience หรือความสามารถในการรับมือและฟื้นตัวจากภัยไซเบอร์ ซึ่งมีหัวใจสำคัญ 4 ด้าน ได้แก่ มองเห็น ความเสี่ยงที่ครอบคลุมทั้งระบบ IT, OT และคลาวด์ ตรวจจับเร็ว ด้วยการเฝ้าระวังตลอด 24 ชั่วโมงและนำ AI มาช่วยวิเคราะห์พฤติกรรมผิดปกติ ตอบสนองทัน ด้วยแผนรับมือเหตุการณ์ที่ผ่านการฝึกซ้อมและกระบวนการตัดสินใจที่ชัดเจน และ กู้คืนได้จริง ด้วยระบบสำรองข้อมูลที่แยกจากเครือข่ายหลักและผ่านการทดสอบกู้คืนอย่างสม่ำเสมอ ขณะเดียวกัน องค์กรต้องให้ความสำคัญกับการควบคุมสิทธิ์การเข้าถึงระบบ การยืนยันตัวตนหลายปัจจัย (MFA) และการสร้างความตระหนักรู้ด้านภัยไซเบอร์ให้กับบุคลากร เพราะการมีเครื่องมือป้องกันหรือระบบสำรองข้อมูลเพียงอย่างเดียวไม่ได้รับประกันว่าธุรกิจจะกลับมาดำเนินงานได้ตามปกติ สิ่งสำคัญคือองค์กรต้องเตรียมพร้อมทั้งด้านเทคโนโลยี บุคลากร และกระบวนการ เพื่อให้สามารถรับมือกับเหตุการณ์ที่ไม่คาดคิดและฟื้นตัวได้อย่างมีประสิทธิภาพ
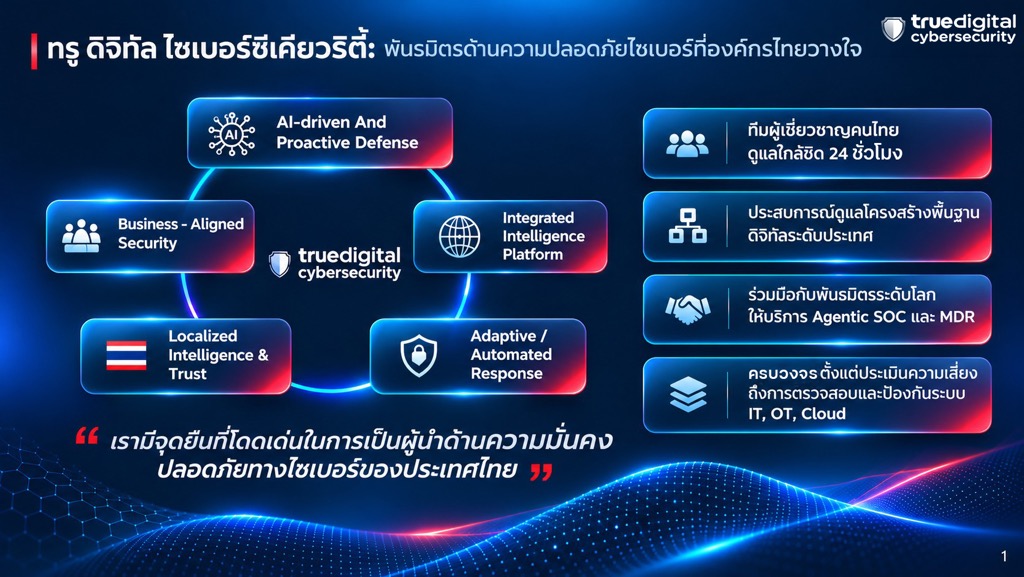
AI สู้ AI! ยกระดับ ศูนย์ SOC ด้วย Agentic AI ผสานเทคโนโลยีระดับโลกกับความเชี่ยวชาญของคนไทย
เมื่อแฮกเกอร์นำ AI มาเพิ่มความรวดเร็วและขยายรูปแบบการโจมตี การเฝ้าระวังที่พึ่งพาบุคลากรเพียงอย่างเดียวจึงอาจไม่เพียงพอ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ จึงมุ่งยกระดับการทำงานของศูนย์ SOC ด้วย Agentic AI เพื่อช่วยคัดกรองและวิเคราะห์การแจ้งเตือนจำนวนมาก ตรวจจับพฤติกรรมผิดปกติ และสนับสนุนการตอบสนองต่อภัยคุกคามได้รวดเร็วยิ่งขึ้น ขณะที่ผู้เชี่ยวชาญยังคงมีบทบาทสำคัญในการสืบสวนเชิงลึก ประเมินความเสี่ยง และตัดสินใจรับมือกับสถานการณ์ที่ซับซ้อน
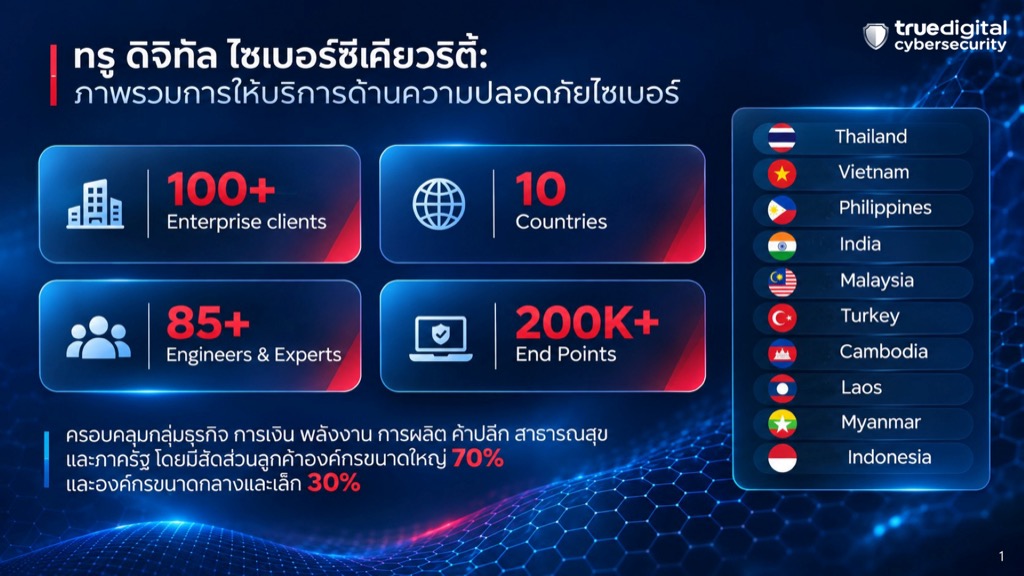
ด้วยประสบการณ์ในการดูแลลูกค้าและให้บริการด้านความปลอดภัยไซเบอร์มาอย่างต่อเนื่อง ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ นำความเข้าใจทั้งระบบงานและความท้าทายขององค์กรไทยมาผสานกับเทคโนโลยีจากพันธมิตรระดับโลก และทีมผู้เชี่ยวชาญไทยที่เข้าใจบริบทธุรกิจและข้อกำหนดด้านความปลอดภัยของประเทศ พร้อมให้บริการเฝ้าระวังตลอด 24 ชั่วโมง และสนับสนุนการดูแลความมั่นคงปลอดภัยไซเบอร์อย่างครบวงจร ตั้งแต่การประเมินความเสี่ยง การป้องกัน การตรวจจับ การรับมือ ไปจนถึงการกู้คืนระบบ ครอบคลุมทั้ง IT, OT และคลาวด์ เพื่อช่วยให้องค์กรไทยรับมือกับภัยคุกคามที่เปลี่ยนแปลงอย่างรวดเร็ว และรักษาความต่อเนื่องทางธุรกิจได้อย่างมีประสิทธิภาพ
True Digital Cybersecurity Integrates Agentic AI into SOC Operations as Thai Cyberattacks Exceed Global Average by 164%
True Digital Cybersecurity has issued a strategic warning to Thai enterprises regarding increasingly complex cyber threats and evolving attacker tactics, which now bypass frontline defenses via authorized user accounts and trusted communication channels. Highlighting that current threats extend beyond data extortion into critical operational technology (OT) and physical machinery, the cybersecurity firm urged organizations to transition from passive defense toward active Cyber Resilience.
Thitirat Siriphattanalert, Managing Director of True Digital Cybersecurity, reported that Thai organizations encounter an average of over 3,200 cyberattacks per organization each week—surpassing the global benchmark by approximately 164%. During the first quarter of 2026, Thailand ranked among the top ten most targeted nations globally for ransomware attacks, with the manufacturing sector representing 37% of incidents alongside critical infrastructure across energy, public health, finance, and exposed SME supply chains.
To address sophisticated attack vectors, True Digital Cybersecurity has reinforced its Security Operations Center (SOC) framework by incorporating Agentic AI. The architecture filters high-volume alert traffic, identifies behavioral deviations, and accelerates incident response across IT, OT, and multi-cloud environments, allowing human specialists to focus on deep investigation and high-level risk assessments.
The enterprise resilience strategy centers on four structural pillars: total visibility across enterprise assets, 24/7 accelerated detection via AI, swift structured containment protocols, and verified operational recovery using network-isolated backup systems. Combining global partner technologies with locally operated Thai monitoring centers, the integrated service portfolio provides comprehensive 24/7 protection ranging from preliminary threat assessment through to disaster recovery execution.