
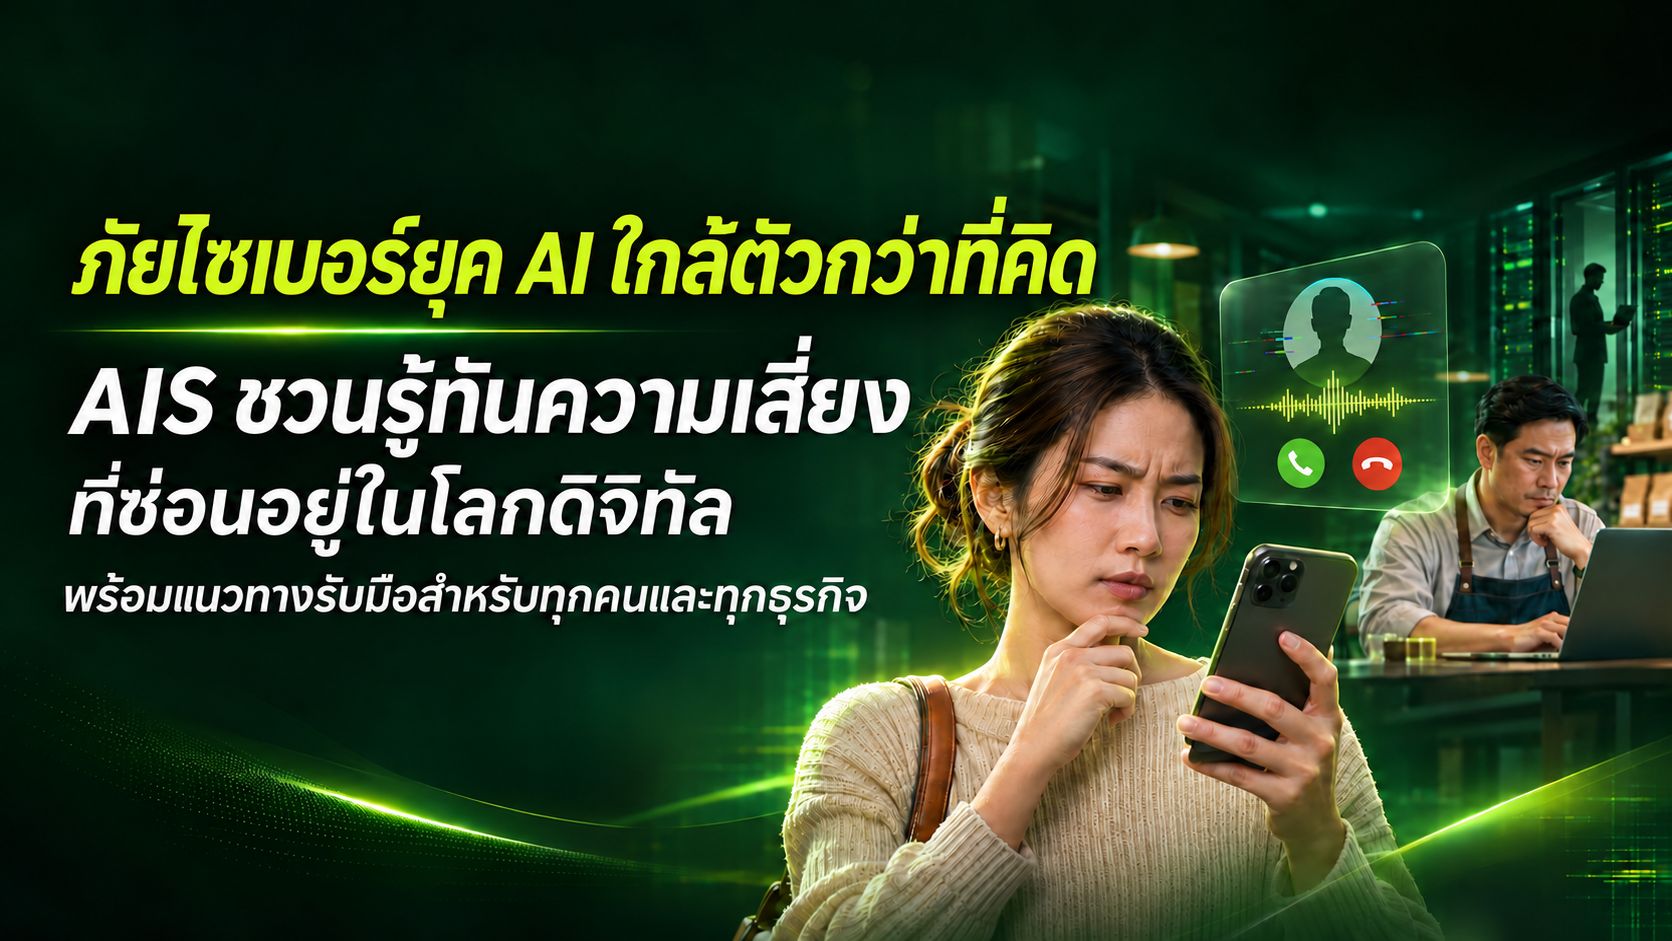
AIS เปิดแนวทางรับมือภัยไซเบอร์ยุค AI สำหรับประชาชน SME และองค์กร ทั้งการเช็กตัวตนก่อนโอนเงิน กรอบการคุม AI “3 ข” และเครื่องมือประเมินความพร้อม TARI
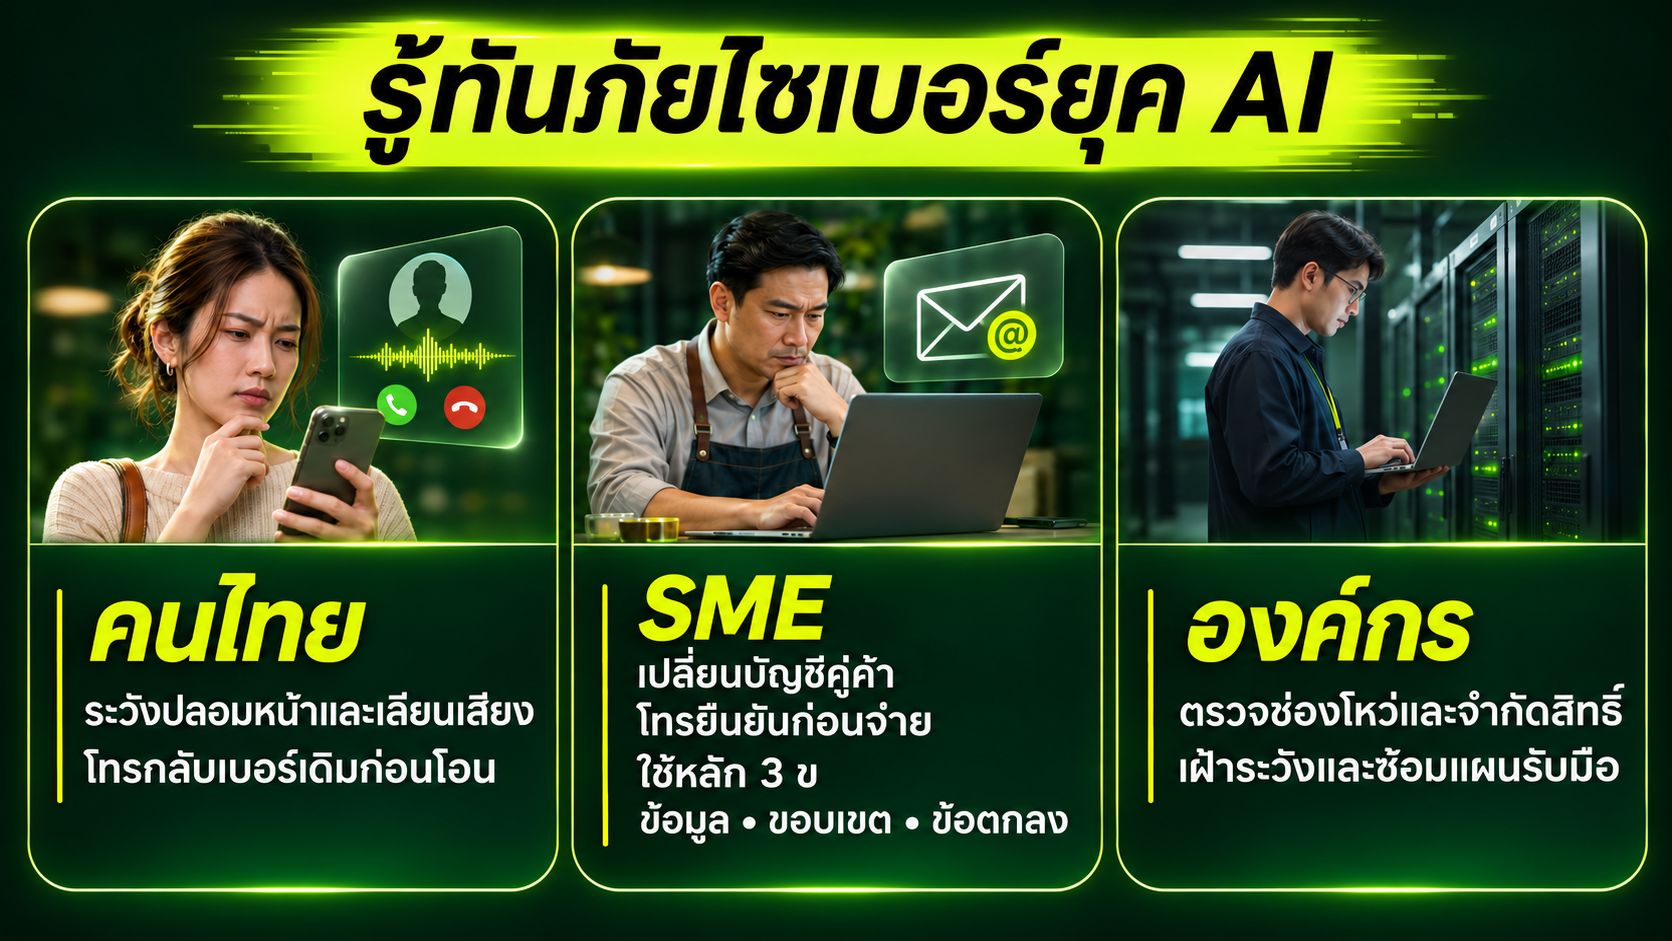
ในยุคที่การโจมตีทางไซเบอร์และความเสี่ยงด้านข้อมูลกลายเป็นประเด็นที่ได้รับความสนใจมากขึ้น ภัยไซเบอร์ยิ่งมีรูปแบบที่หลากหลายและซับซ้อน โดยเฉพาะเมื่อ AI ถูกนำมาใช้เป็นเครื่องมือในการหลอกลวง ตั้งแต่การปลอมใบหน้าในวิดีโอคอล เลียนเสียงคนรู้จัก ไปจนถึงอีเมลแอบอ้างที่แนบเนียนราวกับส่งมาจากคู่ค้ารายเดิม ขณะเดียวกัน ผู้ไม่หวังดียังอาจใช้ AI ช่วยค้นหาช่องโหว่ของเว็บไซต์และระบบงานเพื่อเพิ่มโอกาสในการโจมตี ทำให้ภัยไซเบอร์ไม่ใช่เรื่องไกลตัวหรือจำกัดอยู่เพียงองค์กรขนาดใหญ่อีกต่อไป แต่เป็นความเสี่ยงที่เกี่ยวข้องทั้งกับชีวิตประจำวันและการดำเนินธุรกิจ AIS จึงชวนรู้ทันภัยไซเบอร์ยุค AI ผ่าน 3 มุมสำคัญ ทั้งประชาชนทั่วไป SME และองค์กร พร้อมแนวทางสังเกต ป้องกัน และเตรียมรับมือ ตั้งแต่การตรวจสอบตัวตนก่อนโอนเงิน การยืนยันข้อมูลกับคู่ค้าก่อนทำธุรกรรม ไปจนถึงการตรวจหาช่องโหว่และซ้อมแผนรับมือขององค์กร เพื่อเตรียมพร้อมก่อนความเสี่ยงจะกลายเป็นความเสียหายจริง
คนไทย รู้ทันการปลอมใบหน้าและเลียนเสียง เช็กกับเจ้าตัวหรือหน่วยงานโดยตรงก่อนทำตาม
ใบหน้าที่คุ้นเคยในวิดีโอคอลหรือเสียงที่เหมือนคนในครอบครัวอาจถูกปลอมหรือเลียนแบบด้วย AI หากมีสายโทรมาขอให้โอนเงินด่วน ให้วางสายแล้วโทรกลับหาเจ้าตัวผ่านเบอร์ที่บันทึกไว้ หากได้รับข้อความขอให้กดลิงก์ยืนยันข้อมูล ให้เปิดแอปหรือเว็บไซต์ทางการด้วยตัวเองเพื่อตรวจสอบ
เมื่อได้รับภาพข่าวหรือคลิปในกลุ่มแชต ควรดูว่าใครเผยแพร่ และตรวจสอบกับหน่วยงานเจ้าของเรื่องหรือแหล่งข่าวที่เชื่อถือได้ หากยังตรวจสอบไม่ได้ ให้พักการแชร์ไว้ก่อน ส่วนคำตอบจาก AI ที่ใช้ค้นหาหรือสรุปข้อมูล ควรตรวจสอบข้อเท็จจริงกับแหล่งที่เชื่อถือได้ก่อนนำไปใช้ตัดสินใจหรือส่งต่อ
ผู้ที่สนใจเรียนรู้วิธีสังเกตและตรวจสอบกลโกงออนไลน์ที่ใช้ AI เช่น การปลอมใบหน้าและเลียนเสียงคนรู้จัก สามารถเรียนออนไลน์ได้ฟรีผ่านหลักสูตรอุ่นใจไซเบอร์ AI Literacy เพื่อให้รู้ทันกลโกงและใช้ AI ในชีวิตประจำวันได้อย่างปลอดภัย https://aunjaicyber.ais.th/pathway/162
SME ระวังอีเมลคู่ค้าปลอม และจำกัดสิ่งที่ AI เข้าถึงได้
อีเมลแจ้งเปลี่ยนบัญชีรับเงินอาจเขียนได้เหมือนข้อความจากคู่ค้ารายเดิม หากได้รับคำขอลักษณะนี้ ให้โทรยืนยันกับผู้ติดต่อเดิมผ่านเบอร์ที่กิจการมีอยู่แล้วก่อนจ่ายเงิน ส่วนกิจการที่ใช้ AI ช่วยอ่านอีเมลหรือเอกสาร ควรระวังคำสั่งแฝงในเนื้อหาที่อาจชักนำให้เครื่องมือทำงานนอกเหนือจากที่ตั้งใจไว้ โดยเฉพาะเมื่อเครื่องมือนั้นเชื่อมกับข้อมูลลูกค้าหรือระบบสำคัญ โดยเจ้าของกิจการ สามารถใช้กรอบ “3 ข” เพื่อตกลงแนวทางการใช้ AI กับทีมได้ง่ายขึ้น
- ข้อมูล กำหนดว่า AI เห็นข้อมูลอะไรได้ เช่น ใช้รายละเอียดสินค้าที่เผยแพร่แล้วช่วยร่างโพสต์ และเก็บรายชื่อลูกค้าหรือเอกสารการเงินไว้ในระบบที่กิจการกำหนด
- ขอบเขต กำหนดว่า AI ทำอะไรได้และเชื่อมกับระบบใดได้ เช่น ให้ช่วยร่างอีเมล โดยจำกัดสิทธิ์เข้าถึงกล่องจดหมายหลักและฐานข้อมูลลูกค้า
- ข้อตกลง กำหนดว่าเรื่องไหนต้องมีคนตรวจและยืนยัน เช่น ให้คนอ่านก่อนส่งข้อความถึงลูกค้า และยืนยันกับคู่ค้าก่อนเปลี่ยนบัญชีรับเงิน
องค์กร ตรวจหาช่องโหว่และเตรียมรับมือหากมีความพยายามเข้าถึงข้อมูล
ผู้ไม่หวังดี สามารถใช้ AI ช่วยโจมตี ได้ทั้งการค้นหาช่องโหว่ของเว็บไซต์หรือระบบที่เปิดให้เข้าถึงจากภายนอก และใช้ข้อมูลสาธารณะขององค์กรมาเขียนอีเมลแอบอ้างให้เข้ากับหน้าที่ของผู้รับ เช่น ส่งข้อความถึงฝ่ายการเงินโดยอ้างชื่อผู้บริหารเพื่อเร่งให้จ่ายเงินหรือเปิดไฟล์แนบ
องค์กรควรตรวจหาและแก้ไขช่องโหว่ของระบบที่เปิดให้เข้าถึงจากภายนอก ทบทวนสิทธิ์เข้าถึงข้อมูลสำคัญ และเฝ้าระวังการเข้าถึงหรือส่งออกข้อมูลที่ผิดปกติ ควบคู่กับการซ้อมแผนรับมือว่าใครรับแจ้งเหตุ ใครตรวจสอบและจำกัดผลกระทบ และหากต้องหยุดใช้ระบบบางส่วนชั่วคราว จะใช้ช่องทางสำรองใดในการประสานงานและให้บริการลูกค้าระหว่างกู้คืนระบบ
ขณะเดียวกัน ควรกำหนดนโยบายการใช้ AI ให้ชัดว่าอนุญาตให้ใช้เครื่องมือใด ใช้กับข้อมูลประเภทไหนได้ และใครเป็นผู้อนุมัติก่อนเชื่อมเครื่องมือเข้ากับระบบงาน โดยให้สิทธิ์เข้าถึงเฉพาะข้อมูลและระบบที่จำเป็นต่อการทำงาน
ทั้งนี้ องค์กรที่ต้องการประเมินความพร้อมในการนำ AI มาใช้ สามารถเข้าร่วมการประเมินผ่าน Thailand AI Readiness Index (TARI) ซึ่ง AIS ร่วมพัฒนากับ สอวช. และ IRIS Consulting โดยการประเมินครอบคลุมตั้งแต่ทักษะของบุคลากรและการจัดการข้อมูล ไปจนถึงความพร้อมของระบบและการกำกับดูแลการใช้ AI เพื่อให้องค์กรเห็นว่าควรพัฒนาเรื่องใดก่อนเป็นอันดับแรก ในส่วนของการดูแลป้องกันระบบภัยไซเบอร์ทาง AIS มีบริการเฝ้าระวังและแจ้งเตือนภัยไซเบอร์ตลอด 24 ชั่วโมง เพื่อให้ทีมขององค์กรตรวจสอบและรับมือได้รวดเร็วขึ้น เมื่อพบความผิดปกติ
ท้ายที่สุด เมื่อโลกที่ AI กำลังเปลี่ยนทั้งโอกาสและรูปแบบของภัยไซเบอร์ ความปลอดภัยจึงไม่ใช่เพียงเรื่องของเทคโนโลยีหรือระบบป้องกันที่ทันสมัย แต่เริ่มต้นจากการรู้เท่าทันของผู้คน การเตรียมพร้อมของธุรกิจ และความรับผิดชอบขององค์กร เพราะแม้ภัยไซเบอร์จะพัฒนาไปอย่างไม่หยุดนิ่ง แต่การมีความรู้และเตรียมรับมืออย่างรอบด้าน จะเป็นภูมิคุ้มกันสำคัญที่ช่วยให้ทุกคนก้าวทันโลกดิจิทัล และใช้ประโยชน์จาก AI ได้อย่างมั่นใจและปลอดภัย
AIS Shares AI-Era Cybersecurity Guidelines for Individuals, SMEs, and Enterprises
AIS has released comprehensive cybersecurity guidelines to help individuals, small and medium enterprises (SMEs), and large organizations counter increasingly sophisticated artificial intelligence-driven threats, ranging from deepfake video calls and voice cloning to targeted phishing and automated vulnerability scanning.
For the general public, AIS advises verifying identities directly through saved phone numbers before transferring money in response to urgent calls or video chats, and accessing official apps or websites independently rather than clicking links in messages. Users are also encouraged to fact-check viral media and AI-generated summaries with credible sources before sharing. To build digital awareness, AIS offers a free online course titled Aunjai Cyber AI Literacy at https://aunjaicyber.ais.th/pathway/162.
For SMEs, AIS warns against fraudulent vendor emails requesting bank account changes and hidden prompt injections embedded in emails or documents processed by AI tools. Business owners can establish internal AI governance using a three-pillar framework covering Data (defining accessible information and isolating customer or financial records), Scope (restricting AI actions and blocking direct access to primary inboxes or customer databases), and Agreement (requiring human review before sending client communications or approving payment changes).
For large enterprises, AIS recommends scanning external-facing systems for vulnerabilities, reviewing access privileges, monitoring unusual data exports, and conducting incident response drills with backup communication channels. Organizations should also enforce clear AI usage policies based on least-privilege access. Additionally, enterprises can evaluate their AI preparedness using the Thailand AI Readiness Index (TARI)—co-developed by AIS, the Office of National Higher Education Science Research and Innovation Policy Council (NXPO), and IRIS Consulting—alongside AIS’s 24/7 cybersecurity monitoring and alert services.